Arbre de défaillance : méthode, portes et exemple
Par Charles Masson · Mis à jour le
L'arbre de défaillance décrit les combinaisons d'événements capables de provoquer une défaillance définie. Il part d'un événement indésirable et descend vers ses causes possibles, à l'aide de portes logiques.
Qu'est-ce qu'une analyse par arbre de défaillance ?
L'analyse par arbre de défaillance, ou FTA pour Fault Tree Analysis, représente les relations logiques entre un événement sommet et des événements plus élémentaires. La norme IEC 61025 décrit cette méthode, ses principes, ses événements et ses symboles. L'analyse est déductive : vous partez d'un résultat indésirable précis, puis vous demandez quelles conditions pourraient le produire. Elle complète les observations de terrain et l'analyse des fonctions.
Un événement sommet comme « installation défaillante » est trop général. Préférez « débit d'air insuffisant au collecteur pendant la période de production », avec une limite, un état d'exploitation et une durée de référence définis. Deux équipes peuvent construire des arbres différents si elles n'analysent pas le même périmètre. Écrire ces hypothèses au début évite de comparer des modèles qui ne répondent pas à la même question.
Que signifient les portes logiques ET et OU ?
| Porte | Condition logique | Exemple |
|---|---|---|
| OU | Au moins un événement d’entrée suffit | Alimentation absente OU ligne de distribution rompue |
| ET | Tous les événements d’entrée sont nécessaires ensemble | Compresseur principal indisponible ET secours indisponible |
Une porte OU décrit des chemins alternatifs vers le même événement. Une porte ET décrit une combinaison : chacune des entrées prise seule ne suffit pas dans le modèle retenu. Les mots ET et OU décrivent la logique, pas la chronologie. Si une séquence temporelle est essentielle, une représentation statique simple peut être insuffisante et demander une méthode plus adaptée.
Distinguez aussi un événement de base, sur lequel vous arrêtez la décomposition, d'un événement intermédiaire qui résulte d'autres événements. L'arrêt de l'analyse doit être justifié par le besoin de décision et les données disponibles. Un événement laissé non développé doit être signalé, pas présenté comme une cause démontrée.
Comment construire l'arbre étape par étape ?
- Définissez la fonction perdue, les conditions d'exploitation et les frontières de l'étude.
- Rassemblez les schémas, les historiques et les informations sur les protections et les secours.
- Identifiez les causes directes possibles de l'événement sommet.
- Reliez-les par des portes cohérentes avec le fonctionnement réel.
- Décomposez chaque branche jusqu'au niveau utile pour décider d'une action.
- Vérifiez l'arbre avec les métiers concernés et consignez les hypothèses.
Procédez du sommet vers le bas sans sauter immédiatement à une pièce suspecte. Pour une perte de débit, séparez production d'air, alimentation, distribution et commande avant d'analyser les composants. Le technicien connaît les modes de défaillance ; l'exploitant connaît les conditions de bascule ; l'automaticien vérifie les séquences. Cette relecture évite de dessiner une logique séduisante mais incompatible avec l'installation.
Comment lire un exemple simple de compresseurs avec secours ?
La perte d'air comprimé survient si l'alimentation commune est perdue OU si les deux compresseurs sont indisponibles. La seconde branche utilise une porte ET : le principal et le secours doivent être indisponibles ensemble. La redondance ne protège donc pas d'une perte d'alimentation commune.
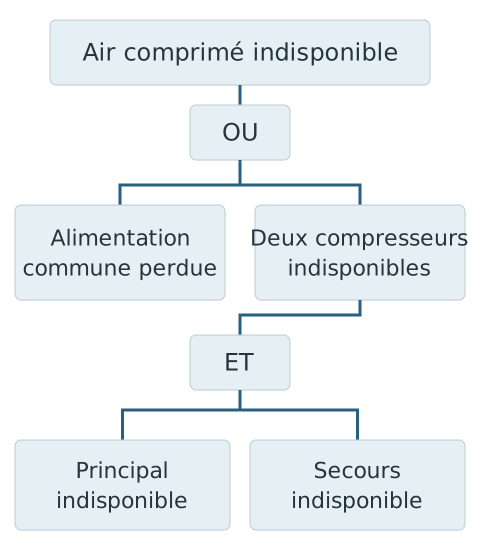
Le schéma ci-dessus est un exemple pédagogique : l'air est indisponible si l'alimentation électrique commune est perdue, OU si le compresseur principal ET son secours sont indisponibles. L'alimentation commune est séparée de la branche double afin de rendre visible une cause capable d'affecter les deux machines. Le modèle suppose que la distribution et la commande fonctionnent ; ces hypothèses doivent être explicites.
Dans cet exemple, les deux compresseurs sont chacun supposés capables de couvrir la demande. Si le secours n'a qu'une capacité partielle, l'événement sommet doit être reformulé : débit insuffisant et absence totale d'air ne sont pas équivalents. Si une vanne commune peut bloquer le débit, ajoutez cette branche. L'arbre n'est pas une liste exhaustive valable pour toutes les installations d'air comprimé.
Exemple chiffré illustratif : la ligne exige 6 m³/min et chaque compresseur est supposé fournir 7 m³/min dans les conditions retenues. Un seul suffit donc au modèle de capacité. Avec un secours limité à 4 m³/min, la panne du principal pourrait provoquer un déficit de 2 m³/min sans panne du secours. La porte ET ne représenterait plus correctement ce scénario de débit insuffisant.
Comment repérer les combinaisons prioritaires ?
Une coupe est un ensemble d'événements dont la survenue suffit à provoquer l'événement sommet. Une coupe minimale ne contient pas d'événement superflu pour cet effet. Dans l'exemple, la perte de l'alimentation commune constitue une coupe d'un seul événement ; l'indisponibilité simultanée des deux compresseurs constitue une coupe de deux événements. Cette lecture montre pourquoi une redondance apparente ne supprime pas les défaillances communes.
Vérifiez les dépendances : énergie, refroidissement, commande, environnement, entretien et actions humaines peuvent être partagés. Deux machines identiques entretenues de la même façon peuvent subir une même erreur ou une même contamination. Une branche ne devient pas indépendante simplement parce qu'elle apparaît à un autre endroit du dessin. L'analyse qualitative doit mettre ces dépendances en évidence avant tout calcul.
Peut-on calculer une probabilité de défaillance ?
Oui, si les probabilités des événements, la période de référence et les dépendances sont établies. Pour deux événements indépendants sur la même période, une porte ET conduit au produit des probabilités. Pour une porte OU, la probabilité de l'union tient compte de leur intersection. Additionner sans correction ou multiplier sans vérifier l'indépendance produit un résultat trompeur.
Une fréquence annuelle de panne n'est pas automatiquement une probabilité d'indisponibilité à un instant donné. Les durées de réparation, les essais et les modes de fonctionnement interviennent. Sans données adaptées, restez sur l'analyse des chemins de défaillance et des actions. N'attribuez pas des probabilités arbitraires à une erreur humaine ou à un composant pour donner une apparence de précision au résultat.
Quelle différence avec l'arbre des causes ?
L'arbre des causes sert notamment à reconstituer les faits qui ont contribué à un accident ou à un événement effectivement survenu. Il examine une situation observée, avec ses circonstances et ses enchaînements, sans chercher une faute individuelle. L'arbre de défaillance peut être construit avant un événement pour analyser les chemins possibles vers une perte de fonction. Les deux démarches ne répondent donc pas exactement à la même question.
| Point | Arbre de défaillance | Arbre des causes |
|---|---|---|
| Départ | Événement indésirable défini | Événement survenu et faits établis |
| Approche | Déductive, combinaisons possibles | Reconstitution des faits contributifs |
| Résultat | Chemins de défaillance et dépendances | Enchaînement de faits et actions de prévention |
Après un arrêt réel, l'arbre de défaillance aide à examiner les hypothèses techniques, mais il ne prouve pas à lui seul laquelle s'est produite. Les mesures, constats, journaux d'automate et témoignages factuels permettent de vérifier la branche concernée. Ne remplacez pas une enquête de terrain par un diagramme générique.
Comment utiliser l'analyse pour améliorer la maintenance ?
Transformez les branches prioritaires en actions vérifiables : test d'un secours, contrôle d'une alimentation commune, surveillance d'un composant ou modification de conception. Une inspection n'est utile que si elle peut détecter le défaut ciblé et déclencher une décision. La criticité vous aide à choisir les fonctions à étudier, le plan préventif à organiser les actions et l'ordre de travail à tracer leur réalisation.
- Prioriser les fonctions par criticité
- Intégrer les contrôles dans le plan
- Tracer les tests et interventions
Révisez l'arbre après une modification, un incident ou une nouvelle connaissance du fonctionnement. Conservez les limites et les hypothèses avec le schéma. Pour des enjeux de sécurité, faites valider la démarche par les compétences appropriées. Un arbre pédagogique réduit aux portes ET/OU ne constitue ni une démonstration complète de sûreté ni une validation de conformité de l'installation.
Référence méthodologique : IEC 61025, Fault tree analysis, édition 2006. Le guide présente les principes sans reproduire l'ensemble des symboles ni des règles de la norme. Pour une étude formelle, consultez le document applicable et définissez la profondeur d'analyse, les responsabilités et les preuves attendues.
Comment adapter cette approche à votre secteur ?
En chimie, décrivez précisément l'événement redouté, par exemple une perte de confinement. Examinez les dépendances entre protections et utilités sans supposer que deux fonctions de secours sont indépendantes.
En automobile, un arrêt de cellule peut résulter d'un capteur, d'une alimentation ou d'un transfert défaillant. L'arbre aide à séparer ces scénarios avant de choisir les contrôles et les pièces à préparer.
Quelles sources de référence consulter ?
- AFIM : normes et documents utiles en maintenance : Répertoire professionnel des référentiels, notamment les indicateurs de maintenance et les techniques d'évaluation des risques.
- INRS : organisation de la maintenance et prévention : Prévention des risques et organisation des interventions selon les situations de travail.
Questions fréquentes
Que signifie FTA ?
FTA signifie Fault Tree Analysis, analyse par arbre de défaillance. La démarche part d'un événement indésirable et recherche les combinaisons d'événements susceptibles de le provoquer.
Quelle différence entre une porte ET et une porte OU ?
Une porte ET exige tous ses événements d'entrée ensemble. Une porte OU est satisfaite dès qu'au moins une entrée survient. Ces portes expriment une logique, pas forcément une séquence temporelle.
Faut-il des probabilités pour construire un arbre ?
Non. Une analyse qualitative peut identifier les chemins de défaillance et les dépendances. Une quantification nécessite des données adaptées et des hypothèses vérifiées.
Deux équipements en secours sont-ils indépendants ?
Pas nécessairement. Une alimentation, une commande, un environnement ou une erreur d'entretien commune peuvent affecter les deux. Ces causes communes doivent être examinées.
L'arbre de défaillance remplace-t-il l'arbre des causes ?
Non. Le premier examine les chemins possibles vers une défaillance ; le second reconstitue les faits contributifs d'un événement survenu. Leur usage dépend de la question étudiée.